
تفکیک دسترسی شعب، ستاد و پیمانکاران در سازمان های بزرگ
در سازمانهای دارای ستاد مرکزی، شعب استانی و تیمهای برونسپاریشده، پاسخ به این پرسش ساده که «چه کسی، در کجا و چه زمانی مجاز به ورود است؟» میتواند بهسرعت به چالشی پیچیده تبدیل شود. استفاده از فایلهای اکسل، تأییدیههای کاغذی و رویههای متفاوت در هر شعبه، بهتدریج خلأها و ناهماهنگیهایی در مدیریت مجوزهای دسترسی ایجاد میکند.
مدیریت متمرکز تردد و کنترل دسترسی با تعریف و اعمال قواعد مشخص بر اساس نقشهای سازمانی، موقعیتهای مکانی، برنامههای زمانی و تاریخ انقضای مجوزها، امکان مدیریت دقیق و بهروز دسترسیها را فراهم میکند؛ بی آنکه بار مضاعفی بر دوش واحدهای منابع انسانی و فناوری اطلاعات بگذارد.
در این مقاله، علاوه بر بررسی نحوه عملکرد این رویکرد، با فناوریهای مورد استفاده از جمله نرم افزار حضور و غیاب، الزامات حریم خصوصی و مراحل گامبهگام پیادهسازی آن آشنا میشویم.
چرا مدیریت دسترسی در سازمانهای بزرگ دشوار است؟
هر شعبه، شرکت تابعه یا تیم برونسپاریشده، ترکیبهای بیشتری از افراد، مکانها و زمانهای دسترسی ایجاد میکند. کارکنان ستاد ممکن است بین طبقات و واحدهای مختلف جابهجا شوند، درحالیکه کارکنان شعبه معمولاً فقط به محل کار خود دسترسی دارند. نیروهای میدانی نیز ممکن است در محلهایی فعالیت کنند که تجهیزات کنترل تردد در آنها وجود ندارد. پیمانکاران هم بر اساس برنامه قرارداد خود رفتوآمد میکنند، نه تقویم منابع انسانی.
وقتی هر شعبه مجوزهای دسترسی را بهصورت مستقل مدیریت کند، معمولاً سه مشکل ایجاد می شود: تفاوت رویهها میان شعب، تأخیر در اعمال تغییراتی مانند انتقال یا خروج کارکنان و نبود تصویری یکپارچه از وضعیت دسترسیها در کل سازمان.
این چالش با یکی از اصول شناختهشده امنیت اطلاعات نیز ارتباط دارد: هر فرد باید فقط به منابع و فضاهایی دسترسی داشته باشد که برای انجام وظایف خود به آنها نیاز دارد. رعایت این اصل زمانی دشوار میشود که مجوزهای دسترسی در سامانهها و واحدهای مختلف و بدون ارتباط با یکدیگر مدیریت شوند.
ساز و کار کنترل دسترسی مبتنی بر نقش چگونه است؟
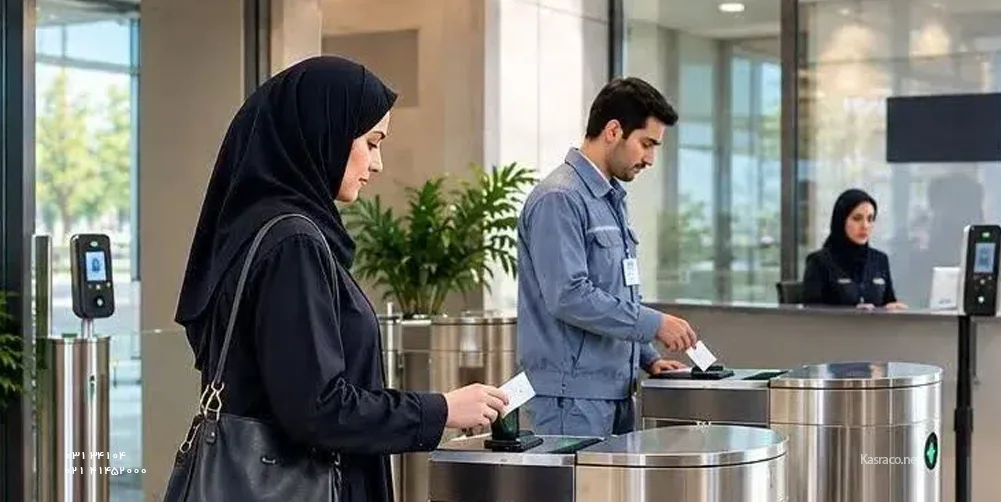
کنترل دسترسی مبتنی بر نقش بهجای اختصاص مستقیم مجوزها به افراد، آنها را بر اساس نقشهای سازمانی تعریف میکند. برای مثال، نقش «حسابدار شعبه» میتواند مجوز ورود به واحد مالی یک شعبه مشخص را در ساعات کاری تعیینشده فراهم کند. هر فردی که این نقش را بر عهده بگیرد، مجوزهای مربوط به آن را دریافت میکند و با تغییر سمت یا پایان همکاری، دسترسیهای مرتبط نیز بهصورت خودکار لغو میشوند.
کنترل دسترسی مبتنی بر نقش، مدلی شناختهشده و پرکاربرد در حوزه کنترل دسترسی است که در پژوهشهای علمی توسعه یافته و بعدها در قالب یک استاندارد رسمی نیز به رسمیت شناخته شد. مزیت عملی این رویکرد، کاهش تصمیمگیریهای دستی و در نتیجه کاهش احتمال خطا است. برخی سازمانها در کنار آن از قواعد مبتنی بر ویژگی نیز استفاده میکنند؛ برای مثال، دسترسی فرد را تنها در شیفت کاری تعیینشده برای او مجاز میدانند.
دادههای حضور و غیاب در این فرایند نقش مهمی دارند، زیرا اطلاعاتی مانند واحد سازمانی، نقش، نوع همکاری و برنامه کاری هر فرد را در اختیار سیستم قرار میدهند.
یک سیستم چگونه ستاد و شعب را همزمان مدیریت میکند؟
سیستم متمرکز حضور و غیاب، ساختار سازمانی را در یک بستر واحد ثبت و مدیریت میکند؛ از شرکت و شرکتهای تابعه گرفته تا استان، شعبه و واحد سازمانی. مجوزهای دسترسی در این ساختار یکبار تعریف میشوند و سپس بر اساس سلسلهمراتب سازمانی در سطوح مرتبط اعمال میشوند.
در عین حال، مدیران محلی میتوانند امور روزمره، مانند تأیید جابهجایی موقت شیفت، را انجام دهند؛ بی آنکه امکان تغییر سیاستهای دسترسی در سطح کل سازمان را داشته باشند. این تفکیک میان مدیریت متمرکز و اجرای محلی، کنترل سازمان را حفظ میکند و در عین حال، مدیریت روزمره شعب را انعطافپذیر نگه میدارد.
| نوع نیروی انسانی / محل فعالیت | نیاز معمول به دسترسی | نحوه مدیریت توسط نرمافزار |
| کارکنان ستاد مرکزی | دسترسی گسترده، اما متناسب با نقش، به طبقات و واحدهای مختلف | تعریف مجوزها بر اساس نقش و واحد سازمانی |
| کارکنان شعب | دسترسی فقط به محل فعالیت خود | تعیین مجوز دسترسی بر اساس شعبه و ساختار سازمانی |
| کارکنان شرکتهای تابعه | قوانین دسترسی مستقل همراه با گزارشدهی یکپارچه | اعمال سیاستهای مستقل تحت یک داشبورد مرکزی |
| پیمانکاران | دسترسی موقت و محدود | تعیین مجوزها بر اساس محل، تاریخ و شیفت کاری |
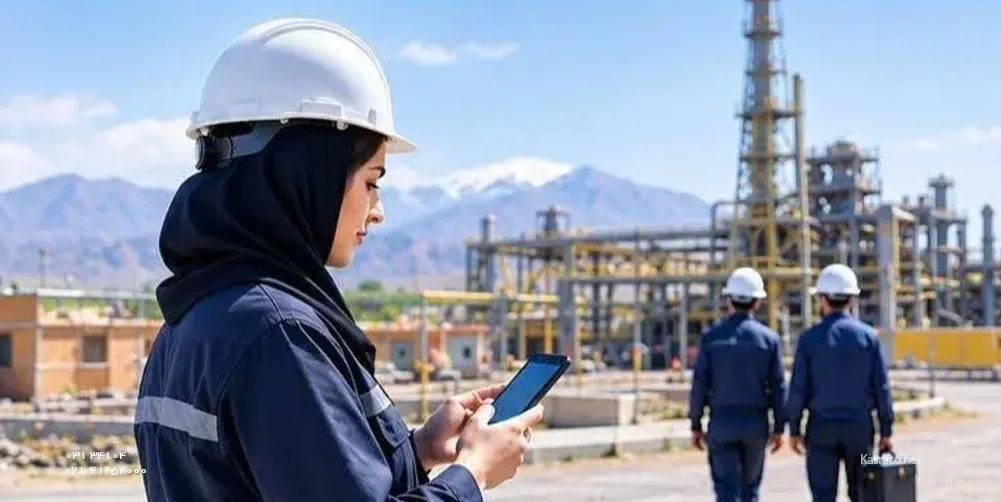
| نیروهای میدانی | ثبت حضور بدون نیاز به دستگاه کنترل تردد ثابت | ثبت تردد از طریق تلفن همراه با موقعیت مکانی یا محدوده جغرافیایی مجاز |
| مدیران سیستم | مدیریت تنظیمات، بدون دسترسی نامحدود | تعیین سطوح مختلف دسترسی مدیریتی و ثبت سوابق تغییرات |
مجوزهای دسترسی پیمانکاران چه تفاوتی با کارکنان دارند؟
مدیریت کارکنان معمولا بر اساس سوابق منابع انسانی انجام میشود، اما پیمانکاران اغلب در این سوابق ثبت نمیشوند؛ به همین دلیل، یکی از مهمترین نقاط ضعف مدیریت دسترسی به پیمانکاران مربوط است. مدیریت مؤثر دسترسی پیمانکاران معمولا شامل این موارد است:
محدود کردن دسترسی به مکانهای مشخص، نه کل سازمان
تعیین اعتبار دسترسی بر اساس تاریخ یا شیفت کاری
اتصال مجوزها به قرارداد یا مأموریت کاری
لغو خودکار دسترسی با پایان قرارداد یا مأموریت
تعیین یک مسئول داخلی مشخص برای هر پیمانکار
کدام فناوری برای هر موقعیت مناسبتر است؟
هیچ فناوری واحدی برای همه سازمانها و موقعیتها مناسب نیست. کارتهای تردد و فناوری شناسایی با امواج رادیویی برای ورودیهای پرتردد گزینه مناسبی هستند. راهکارهای بیومتریک برای فضاهای حساس کاربرد بیشتری دارند. کدهای پاسخ سریع نیز برای بازدیدکنندگان و پیمانکاران کوتاهمدت کاربردیاند.
برای نیروهای میدانی، ثبت تردد با تلفن همراه و موقعیت مکانی یا محدوده جغرافیایی مجاز مناسبتر است. سیستمهای مبتنی بر فضای ابری، استقرار و مدیریت سامانه را در چند شهر سادهتر میکنند؛ در مقابل، استقرار سامانه در زیرساخت داخلی سازمان ممکن است برای مجموعههایی که الزامات سختگیرانهتری درباره محل نگهداری دادهها دارند، مناسبتر باشد.
در نهایت، انتخاب ترکیب فناوریها به ساختار سازمان، الزامات امنیتی، نوع نیروی انسانی و وضعیت اتصال به شبکه بستگی دارد.
ثبت سوابق و یکپارچهسازی چه کمکی به منابع انسانی میکند؟
ثبت هر ورود، خروج و تغییر در مجوزهای دسترسی، سابقهای قابل ممیزی ایجاد میکند. این سوابق هم در بررسی رخدادهای امنیتی کاربرد دارند و هم پاسخگویی به درخواستهای روزمره منابع انسانی را سادهتر میکنند.
یکپارچهسازی سیستمها نیز بهاندازه ثبت سوابق اهمیت دارد. وقتی نرم افزار حضور و غیاب، سیستم های کنترل دسترسی، منابع انسانی و حقوق و دستمزد با یکدیگر یکپارچه باشند، تغییراتی مانند استعفا یا انتقال کارکنان بهصورت همزمان در بخشهای مرتبط اعمال میشود و محاسبه اضافهکاری و مرخصی نیز با سوابق واقعی تردد مطابقت خواهد داشت.
سازمان های بزرگ چگونه میتوانند این راهکار را پیادهسازی کند؟
برای پیادهسازی مؤثر مدیریت متمرکز دسترسی، میتوان مراحل زیر را دنبال کرد:
ساختار سازمانی و محلهای فعالیت شناسایی و مستندسازی گردد.
سیاستهای روشن دسترسی ابتدا با زبانی ساده و قابل فهم تدوین شود.
نقشهای سازمانی تعریف و مجوزهای مرتبط به آنها اختصاص داده شود.
مجوزها با سناریوهای واقعی، مانند انتقال کارکنان و پایان قرارداد پیمانکاران، آزمایش گردد.
راهکار ابتدا در یک شعبه بهصورت آزمایشی اجرا و سپس به سایر واحدها تعمیم داده شود.
مدیران سیستم، از جمله مدیران شعب، آموزش های لازم را ببینند.
مجوزهای دسترسی بهصورت دورهای بازبینی و دسترسیهای غیرضروری را حذف گردد.
کلام پایانی
اگر دقیقا نمیدانید چه افرادی به کدام محلهای سازمان دسترسی دارند، همین موضوع میتواند نقطه شروع مناسبی باشد. بررسی کنید مجوزهای دسترسی در ستاد مرکزی، شعب و میان پیمانکاران چگونه ایجاد، تغییر و لغو میشوند و در کدام مراحل، فرایندهای دستی یا تأخیر وجود دارد.
اگر میخواهید بدانید نرم افزار حضور و غیاب و کنترل دسترسی چگونه میتواند با ساختار سازمان شما هماهنگ شود، با کارشناسان ما تماس بگیرید تا نیازهای سازمانتان را بررسی و راهکار مناسب را پیشنهاد کنند.